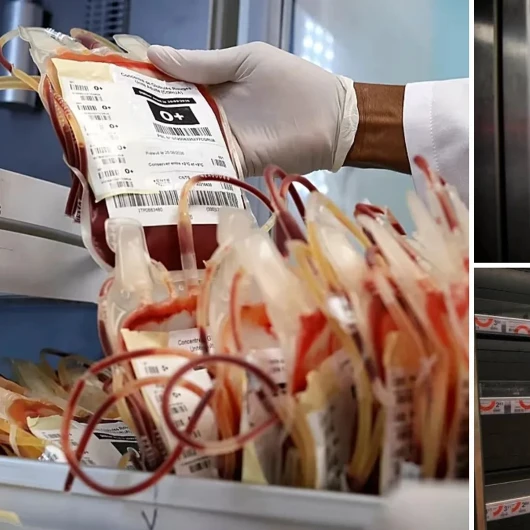


Fransa'da kan bankalarının soğutma sistemleri siber saldırganların hedefi oldu. Soğutucuların sıcaklık değerlerinin uzaktan değiştirilmesi, kan stoklarının güvenliği konusunda ciddi endişe yarattı. Sağlık personelinin zamanında müdahalesi olası kayıpları önlerken, saldırının arkasındaki faillerin tespit edilmesi için soruşturma başlatıldı.
Fransız yetkililer, bağışlanan kanların saklandığı tıbbi tesislerdeki soğutucuların kimliği belirsiz siber korsanlar tarafından düzenlenen saldırılardan etkilendiğini bildirdi.
Fransa Kan Müessesesi (EFS), kanların muhafaza edildiği soğuk odaların hedef alındığını ve sıcaklıkların yükselmesine yol açıldığını, ancak personelin zamanında müdahale ederek kan stoklarını koruduğunu duyurdu.
EFS tarafından yapılan açıklamada, herhangi bir sağlık sorununun yaşanmadığı ve kan ürünlerinde kayıp bildirilmediği aktarıldı. Şu ana kadar söz konusu siber saldırılardan yalnızca süpermarketlerin etkilendiği biliniyordu.
Rus korsan grupları hakkındaki iddialar ve şüpheler
Avrupa'daki süpermarketleri etkileyen saldırılarda kullanılan sistemlerden birini ele geçirmek için Rus siber korsan gruplarının birlikte çalıştığına dair iddialar internette yayıldı. NoName057(16) ve Z-Pentest Alliance adlı gruplar, Danfoss şirketinin sistemlerine sızdıklarını duyurdu. Bu açıklama, soğutucu saldırılarının arkasındaki faillerin bu gruplar olabileceği yönünde spekülasyonlara yol açtı.
Ancak uzmanlar, bu durumun söz konusu grupların süpermarket saldırılarının doğrudan arkasında olduğu anlamına gelip gelmediğini sorguluyor. Rus grupların ihtimal dahilinde olduğu belirtilmekle birlikte uzmanlar, İranlı hackerlar, devlet destekli siber korsanlar veya şaka yapan gençlerin de olayın arkasında bulunabileceğini ifade ediyor.
Siber güvenlik uzmanları bal küpü tuzaklarıyla iz sürüyor
Siber güvenlik araştırmacıları, soğutucu saldırısı dalgasının arkasındaki failleri tespit etmek amacıyla bal küpü adı verilen tuzak sistemlerden elde edilen verileri inceliyor.
Üç farklı siber güvenlik firması, korsanların saldırı yöntemlerini izlemek için sahte soğutucu yazılım tuzakları kurdu. Siber güvenlikte bal küpü, korsanları çekmek amacıyla savunmasız bir hedef gibi gösterilen dijital sahte sistemler anlamına geliyor.
Güvenlik uzmanları, bu tuzakları izleyerek gerçek sistemleri riske atmadan saldırganların yöntemlerini güvenli bir şekilde inceleyebiliyor.
İlk saldırı dalgasının ardından elde edilen verilere göre, Avrupa ülkelerini vuran ikinci dalganın oldukça hedef odaklı olduğu tespit edildi. İspanyol siber güvenlik şirketi Previdian'dan Ryan Dewhurst, tüm soğutucuların aynı anda vurulmasının planlı ve koordineli bir eyleme işaret ettiğini kaydetti.
Etkilenen soğutucu yazılımlarına erişimin zor olmadığını belirten Dewhurst, bilinen saldırı yöntemlerinin internette halihazırda dolaştığını ifade etti. Ancak uzmanlar, saldırganların cihazların açık IP adresleri hakkında bilgi toplamak, hedef listesi oluşturmak ve hangi yöntemlerin ne zaman uygulanacağını planlamak için zaman harcadığını dile getirdi.
Dewhurst, cihazların sıcaklıklarının azami hasar vermek amacıyla gece yarısı artırıldığını, bunun da saldırının planlı ve koordineli olduğunun bir başka kanıtı olduğunu ifade etti.
Benzer tuzak teknolojileri kullanan bir diğer şirket olan Strathclyde merkezli Lupovis de ikinci saldırı dalgasından 10 gün önce hareketlilik tespit etti. Şirket kurucusu Doktor Xavier Bellekens, sahte soğutucu sitelerine yönelik taramaların yalnızca Avrupa'da görüldüğünü, Afrika, Güney Amerika veya Ukrayna'daki sistemlerin hedef alınmadığını dile getirdi.
Hibrit savaş değerlendirmeleri ve İran ihtimali
Fransız siber savunma firması Sekoia da ikinci dalga öncesinde tarama faaliyetleri fark ettiğini, ancak bunun kötü niyet taşımayan otomatik taramalar olabileceğini aktardı. Müşterilerine sunduğu raporda şirket, saldırının niteliğinin Avrupa genelinde hibrit savaş yürüten Rus siber korsanlar veya Rus hükümetinin faaliyetleriyle örtüştüğünü bildirdi.
Ancak Sekoia'nın araştırması, İran rejimi yanlısı korsanlara da işaret ediyor. Raporda, İran bağlantılı aktörlerin internete açık endüstriyel kontrol sistemlerini hedef alma konusunda geçmişe sahip olduğu ve daha önce İsrail ile ABD'deki benzer ekipmanların da hedef alındığı hatırlatıldı.
Sekoia'ya göre, 2022 yılında İsrail'de Danfoss kontrolörleri kullanan yaklaşık 40 süpermarket siber saldırıya uğramıştı. Ağustos ayı sonlarında ise ABD'deki en az altı askeri üste bulunan soğutucular Fransız örneğine benzer şekilde buz çözme moduna geçirildi.
Sekoia sözcüsü BBC'ye yaptığı açıklamada, Rusça konuşan grupların dahiliyetini gösteren somut bir teknik kanıt bulunmadığını kaydetti. Sözcü ayrıca, NoName057 grubunun DDoS saldırıları dışında etkili operasyonlar yürütmediğini ve yanlış üstlenmelerle tanındığını belirterek sorumluluk iddialarına şüpheyle yaklaştıklarını altını çizdi.
Çeşitli ülkelerdeki yetkililer saldırıları aktif olarak soruşturuyor ve süpermarketleri olası saldırılara karşı uyarıyor. Ancak henüz resmi bir suçlama yapılmış değil. Veri toplayan üç siber güvenlik firması da olayın bir genç tarafından gerçekleştirilmiş olma ihtimalini göz ardı etmiyor.
Ancak uzmanlar, gerekli planlama seviyesi göz önüne alındığında bunun iyi koordine edilmiş bir grup olması gerektiği konusunda hemfikir. Sekoia ayrıca, her üç dalganın farklı gruplar veya taklitçiler tarafından gerçekleştirilmiş olma ihtimalinin de bulunduğunu kaydetti.